

FBI emite novo alerta para ataques hackers; sistema secreto dos EUA sai do ar
Agência americana adverte sobre uso de inteligência artificial em invasões de redes; paralelamente, serviço de comunicações sigilosas da NSA sofre interrupção
Ir direto pra matéria
O FBI, a polícia federal dos Estados Unidos, emitiu um alerta sobre o uso de inteligência artificial por criminosos e grupos de hackers ligados a governos estrangeiros para invadir redes de computadores. Segundo o comunicado, uma ferramenta chamada ARTEX permite automatizar ataques e obter acesso privilegiado a sistemas em menos de três horas. O aviso ganhou repercussão em meio à interrupção, nesta terça-feira (17), de uma rede de comunicações sigilosas da Agência de Segurança Nacional americana (NSA). Até o momento, não há evidências de que a falha na NSA tenha sido provocada por um ataque cibernético.
O alerta do FBI foi publicado na sexta-feira (13). A agência identificou o uso do ARTEX em operações contra instituições financeiras, órgãos governamentais, empresas de tecnologia, companhias de energia e organizações dos setores de defesa, saúde e telecomunicações.
- Irã planeja detonar bomba radioativa em Washington, diz inteligência dos EUA; Teerã nega
Segundo o documento, diferentes grupos criminosos utilizam a ferramenta desde pelo menos agosto de 2026. Em algumas invasões, os responsáveis conseguiram passar da identificação do alvo ao acesso privilegiado em menos de três horas.
O ARTEX emprega modelos de inteligência artificial para executar tarefas como localizar vulnerabilidades, testar credenciais, explorar falhas de segurança e acessar informações armazenadas em redes corporativas.
- Jovem morto após avião agrícola atingir carro voltava de entrevista de emprego
A tecnologia foi desenvolvida originalmente para testes de segurança autorizados, mas passou a ser utilizada em atividades criminosas.
Hackers tentaram acessar mais de 2.250 ambientes da Microsoft
Um dos casos destacados pelo FBI envolve um ataque contra clientes da ConnectWise, empresa americana que fornece serviços de tecnologia e backup.
- 14 anos de espera: Justiça garante a neto posse de casa herdada do pai e manda avô sair do imóvel em Goiás
Segundo a Microsoft, um grupo identificado como Storm-0940, associado ao governo chinês, utilizou o ARTEX para acelerar operações contra ambientes corporativos conectados ao Microsoft 365.
Depois de comprometer credenciais de aplicativos ligados à ConnectWise, os invasores realizaram tentativas de acesso a mais de 2.250 ambientes de clientes.
- De dentadura a biquíni: vídeo mostra achadinhos da Feira da Marreta, em Goiânia
A Microsoft também identificou mais de 151 mil tentativas malsucedidas de autenticação em uma etapa da campanha, além de atividades envolvendo 327 contas de oito organizações.
A empresa informou que os ataques não decorreram de uma vulnerabilidade em seus próprios sistemas. Os invasores exploraram credenciais e permissões de aplicativos de terceiros.
A tentativa de acesso aos mais de 2.250 ambientes não significa que todos tenham sido invadidos. A Microsoft também ressalta que uma autenticação bem-sucedida não comprova, por si só, o roubo de informações.
Ataques na Coreia do Sul expuseram dados de 67 mil pessoas
O FBI também relacionou o ARTEX a ataques contra instituições financeiras da Coreia do Sul.
- Onde tem feira hoje em Goiânia? Veja o guia completo das feiras diurnas
Segundo o comunicado, criminosos utilizaram a ferramenta em operações que resultaram no roubo de informações pessoais de aproximadamente 67 mil pessoas.
A agência americana afirma que o uso de inteligência artificial permite executar diferentes etapas de um ataque com menor intervenção humana, aumentando a quantidade de sistemas que podem ser atingidos simultaneamente.
O código original do ARTEX foi retirado da plataforma GitHub em outubro, depois que seu desenvolvedor tomou conhecimento da utilização criminosa.
A retirada não impediu a circulação da ferramenta. Cópias arquivadas, versões modificadas e uma edição comercial continuam disponíveis.
- ‘Fiquei assustada’: goiana de 40 anos visita Feira da Marreta pela 1ª vez e se surpreende
No início de novembro, pesquisadores identificaram mais de 1,6 mil instalações do ARTEX expostas publicamente na internet.
Sistema secreto da NSA fica fora do ar nos Estados Unidos
Nesta terça-feira (17), a CNN informou que uma rede interna de comunicações da Agência de Segurança Nacional dos Estados Unidos ficou indisponível.
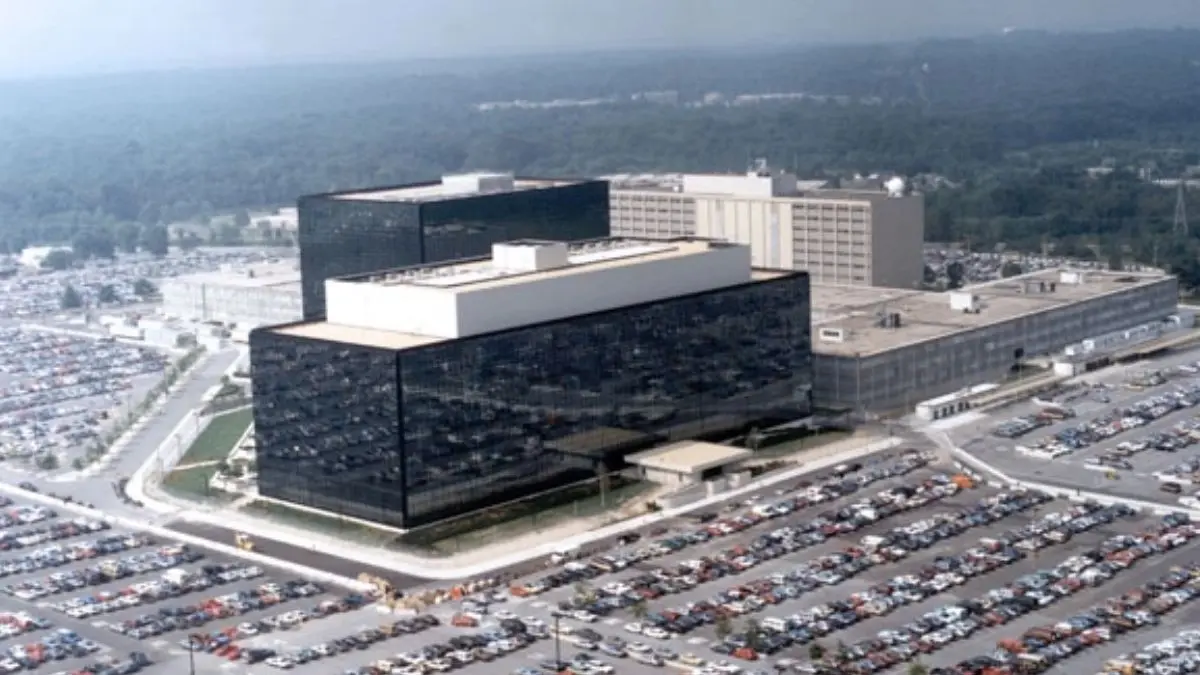
O sistema, conhecido como NSA Net, permite que funcionários da agência compartilhem informações classificadas.
A emissora ouviu seis pessoas familiarizadas com o problema. Segundo elas, a NSA passou a organizar a chegada de funcionários em horários escalonados enquanto tenta identificar a extensão da falha.
A porta-voz da Casa Branca, Lauren Bis, afirmou que o governo não encontrou evidências de ataque cibernético contra o sistema.
De acordo com autoridades americanas ouvidas pela CNN, a interrupção também não comprometeu a capacidade de enviar informações urgentes de inteligência ao presidente Donald Trump, que está em viagem à Ásia.
O governo dispõe de redes alternativas e outros mecanismos de comunicação segura.
A causa da indisponibilidade ainda não havia sido esclarecida publicamente.
Não há informações que relacionem a falha da NSA aos ataques com inteligência artificial descritos pelo FBI.
FBI recomenda reforço na segurança digital
No alerta, a agência americana recomenda que empresas e instituições públicas reforcem os mecanismos de controle de acesso e monitorem atividades suspeitas em seus sistemas.
O FBI também orienta as organizações a acompanhar alterações inesperadas nas permissões de usuários e aplicativos, principalmente em serviços de armazenamento em nuvem e sistemas conectados a fornecedores.
Outra recomendação é manter registros de atividades para facilitar a identificação de acessos indevidos e a investigação de possíveis invasões.
A agência pede que organizações atingidas por ataques comuniquem os incidentes às autoridades responsáveis pelo combate a crimes cibernéticos.